






Blockchain araştırmacısı ZachXBT‘ye göre Çinli bir organize suç örgütü, birden fazla kripto istismarında çalınan 1 milyar dolardan fazla parayı Kuzey Kore’nin Lazarus Grubu için akladı.
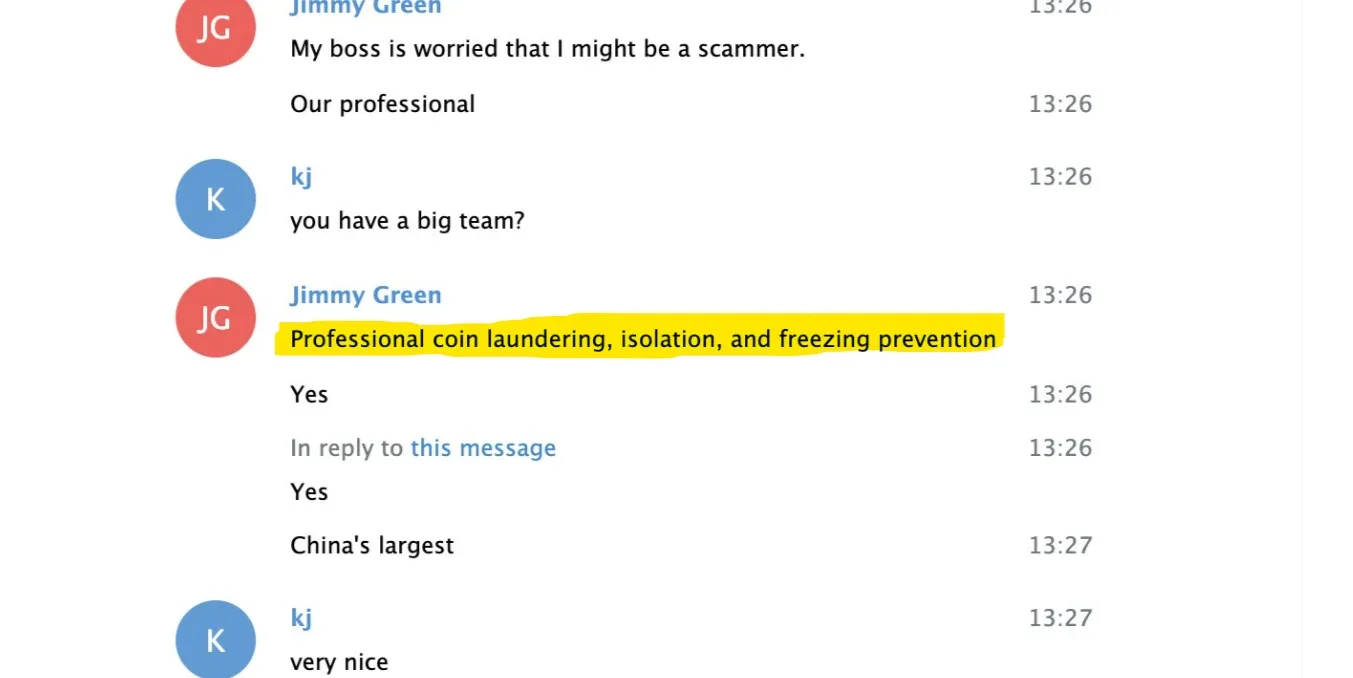
X‘te 5 Ekim’de yayımladığı bir dizide, takma adlı blockchain araştırmacısı ZachXBT, Bybit saldırısından yalnızca birkaç gün sonra, Şubat 2025te para aklama ağına sızmak için ödeme yapan bir müşteri kılığına girdiğini söyledi. Güven kazanmak için ağın “Jimmy Green” olarak bilinen operatörlerinden biriyle 349.700 dolar değerinde stablecoin yatırdı ve her işlemde yüzde 5 kayıp yaşadı.
ZachXBT, operasyonların Hong Kong ve Çin ana karasına yayıldığını, para aklayıcı tarafından sağlanan bilgilerin Bybit‘le bağlantılı 12 milyon dolardan fazla fon kümesini tespit etmesine yardımcı olduğunu ve Tether’ın daha sonra bağlantılı 442.000 dolar değerindeki USDtyi (USDT) dondurduğunu söyledi.
Soruşturma, Kuzey Kore‘nin çaldığı kripto paraları yönettiği iddia edilen aracılara dair nadir bir bakış sunuyor. Chainalysis’e göre, ülkeyle bağlantılı bilgisayar korsanları 2025e kadar dijital varlıklarda en az 6,75 milyar dolar çaldı.
Kuzey Kore çalıntı kripto paraları nasıl taşıyor
Kuzey Koreli bilgisayar korsanlarının çok aşamalı bir aklama süreci kullandığı biliniyor. Yöntemlerden biri, fonların akışını gizlemek için merkeziyetsiz borsalar, köprüler ve diğer hizmetler üzerinden zincirler arasında geçiş yapmayı ve token takası gerçekleştirmeyi içeriyor.
İlgili: SlowMist, Bitget saldırısı faaliyetlerini 31 Ağustostaki sıfır gün istismarına bağlıyor
Çinli aracılar bu süreçte önemli bir bağlantı olarak ortaya çıktı. 2020‘de ABD’li savcılar, 2018de Kuzey Koreli bilgisayar korsanlarının bir kripto para borsasından çaldığı 100 milyon dolardan fazla parayı aklamakla iki Çin vatandaşını suçladı.
2023‘te ABD Hazine Bakanlığı’nın Yabancı Varlıklar Kontrol Ofisi (OFAC), çalınan kripto paraları dönüştürmeye ve mali kontrolleri aşmaya yardımcı olmadaki rolleri nedeniyle, biri Hong Kong‘dan, diğeri Çin’den iki kripto para yatırımcısına yaptırım uyguladı.
Bitget fonlarını akladığı iddia edilen Çinli aktörler
ZachXBT ayrıca Çinli aktörleri, Eylül ayında gerçekleşen 387,5 milyon dolarlık Bitget istismarından elde edilen fonların aklanmasıyla ilişkilendirdi.
ZachXBT, 28 Eylül‘de X’te yaptığı paylaşımda, Kuzey Koreli bilgisayar korsanları adına fon akladığı iddia edilen Çinli aktörlerin, kullandıkları hizmetler tarafından işletilen herkese açık Discord sunucularında ve Telegram kanallarında açıkça destek aradığını söyledi. ZachXBT, operatörlerden birinin Nisan ayında gerçekleşen 292 milyon dolarlık Kelp DAO istismarından elde edilen fonların aklanmasına da dahil olduğunu söyledi.