




A CEO da exchange de criptomoedas Bitget não tem certeza de que a empresa conseguirá congelar ou recuperar integralmente todos os ativos comprometidos em uma violação de segurança na semana passada, que resultou na perda de US$ 388 milhões em criptomoedas.
Falando no Chain Reaction, da Cointelegraph, lançado na terça-feira, a CEO da Bitget, Gracy Chen, disse que considerava o hack de fevereiro de 2025 da exchange de criptomoedas Bybit um “bom ponto de referência” para a violação de quinta-feira. Hackers roubaram cerca de US$ 1,5 bilhão em Ether (ETH) da Bybit, e a empresa informou ter congelado e recuperado, somados, apenas US$ 80 milhões.
“Na verdade, não estou muito otimista porque, após cerca de um ano do hack da Bybit, eles só conseguiram [congelar] cerca de 3,5% do total dos fundos roubados”, disse Chen. “Isso é apenas o congelamento. Ainda não se trata de recuperação.”
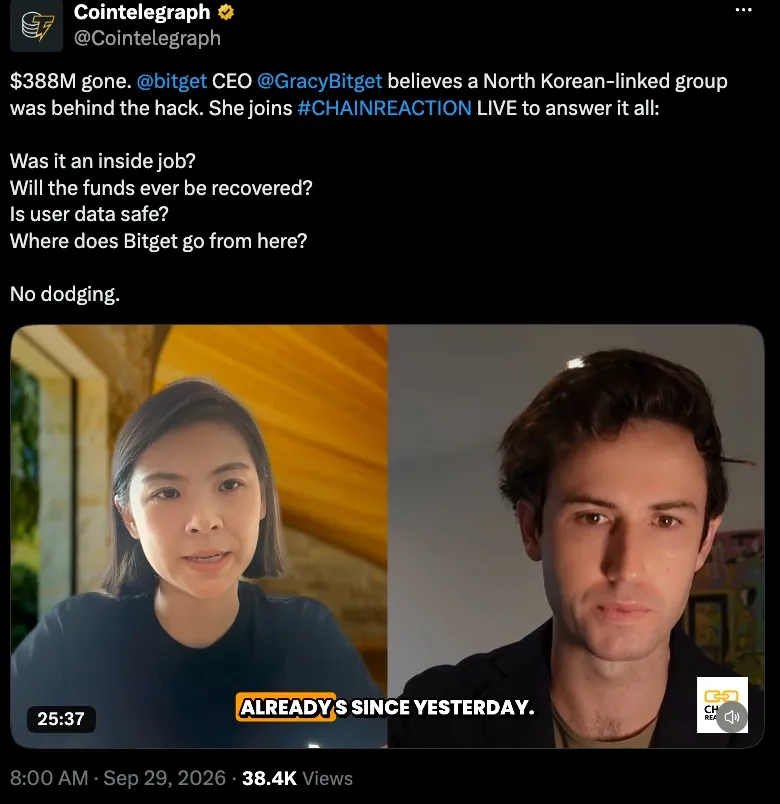
A CEO da Bitget, Gracy Chen (à esquerda), falando com Ciaran Lyons, da Cointelegraph (à direita). Fonte: Cointelegraph
A Bitget lançou um programa de recompensas em resposta ao incidente, oferecendo 5% dos fundos congelados e 5% dos fundos recuperados. Algumas empresas já se mobilizaram para tentar reduzir as perdas dos usuários.
A equipe por trás do NEAR Intents informou na segunda-feira que havia bloqueado mais de US$ 50 milhões em ativos vinculados ao ataque e congelado cerca de US$ 500 mil. Chen também confirmou que as emissoras de stablecoins Tether e Circle colocaram na lista negra uma carteira vinculada ao exploit, congelando US$ 318.013 em USDt (USDT) e USDC (USDC).
A violação de segurança é uma das maiores a afetar o setor de criptomoedas em 2026, após um exploit de US$ 320 milhões da Liquid Network em setembro. Entre os ataques mais significativos estão o da Bybit em 2025, um hack de US$ 615 milhões na Ronin Bridge em 2022 e um hack de US$ 611 milhões contra a Poly Network em 2021.
Relacionado: Symbiosis diz ter recuperado 15 BTC de hack de bridge e oferece recompensa de 20%
A Bitget inicialmente informou que a exchange havia suspendido os saques após a perda de US$ 352 milhões em ativos digitais em um ataque na quinta-feira. Chen posteriormente atualizou o relatório do incidente para refletir uma “contabilização mais completa das transferências”, dizendo que cerca de US$ 388 milhões haviam sido perdidos.
Quem é responsável pelo ataque?
Chen também falou à Cointelegraph sobre quem pode estar por trás da violação de segurança. Ela disse imediatamente após o ataque que a Coreia do Norte poderia ser responsável, com base em “endereços IP que correspondem às escolhas de VPN de um determinado grupo [da República Popular Democrática da Coreia]”, mas acrescentou que a Bitget não havia “descartado totalmente” a possibilidade de um ataque interno:
“Esta é uma questão muito complicada, sobre a qual precisamos fazer muita investigação e uma investigação bastante minuciosa [sic]. Com base nos resultados preliminares da investigação, descartamos essa possibilidade.”
A Bitget começou a retomar os saques dos usuários em etapas, começando pelas transações de Bitcoin (BTC) na segunda-feira e prosseguindo com ETH na terça-feira.