






มูลค่าความเสียหายจากการแฮ็กคริปโตพุ่งสูงถึง 766.49 ล้าน USD ในเดือนกันยายน ซึ่งทำให้เป็นเดือนที่แย่ที่สุดของปี 2026 จนถึงขณะนี้ โดยยอดรวมเพิ่มขึ้นประมาณ 462% จาก 136.3 ล้าน USD ในเดือนสิงหาคมตามข้อมูลของ PeckShield
มีเหตุการณ์ใหญ่สองเหตุการณ์ที่เป็นสาเหตุหลักของความเสียหายนี้ โดย Bitget สูญเงินไปประมาณ 387 ล้าน USD ส่วน Liquid Network สูญเสียประมาณ 320 ล้าน USD แต่กลุ่มผู้อยู่เบื้องหลังแฮ็กครั้งนี้ซึ่งอ้างว่าเป็น white hats ได้นำเงินส่วนใหญ่กลับคืนมาในเวลาต่อมา
มูลค่าการสูญเสียจากการแฮ็กคริปโตในปี 2026 ทำลายสถิติเดิมของปีนี้ทั้งสองครั้ง
ยอดรวมในเดือนกันยายนสูงกว่า 646.89 ล้าน USD ที่สูญเสียไปในเดือนเมษายน ซึ่งเคยเป็น เดือนที่มียอดเสียหายสูงที่สุดของปี นอกจากนี้ยังครองสถิติใหม่สำหรับจำนวนเหตุการณ์ด้วยเช่นกัน
PeckShield บันทึก การแฮ็กหลัก 50 ครั้ง ในเดือนสิงหาคม ซึ่งนับว่าสูงสุดของปี 2026 ณ เวลานั้น และจากนั้นพบอีก 55 ครั้งในเดือนกันยายน ซึ่ง Bitget กับ Liquid Network รวมกันคิดเป็น 707 ล้าน USD หรือประมาณ 92% ของยอดรวมรายเดือน
ผู้สนับสนุน
ผู้สนับสนุน
เหตุการณ์อีก 53 ครั้งที่เหลือ คิดเป็นความเสียหายรวมประมาณ 59 ล้าน USD โดยทั้งสองเหตุการณ์หลักนี้แซงเหตุการณ์ Drift และการโจมตี KelpDAO ที่เคยนำยอดรวมของปี 2026 ก่อนหน้านี้
หลังจากนั้น Liquid Network ได้รับคืน BTC จำนวน 3,400 เหรียญแล้ว รวมถึงยังมีเงินคืนกลับมาหลังจากเกิดเหตุการณ์ maximal extractable value (MEV) bot front-run มูลค่า 7.81 ล้าน USD อีกด้วย
Payment Processor V2 ได้รับเงินกลับคืน 3.4 ล้าน USD จากที่สูญไป 6.6 ล้าน USD ส่วนคาสิโนคริปโต Duelbits สูญเงิน 7 ล้าน USD และการโจมตีผ่าน Nostra oracle exploit สร้างความเสียหาย 3.5 ล้าน USD
ติดตามเราได้ที่ Xเพื่อรับข่าวสารล่าสุดทันทีที่มีการอัปเดต
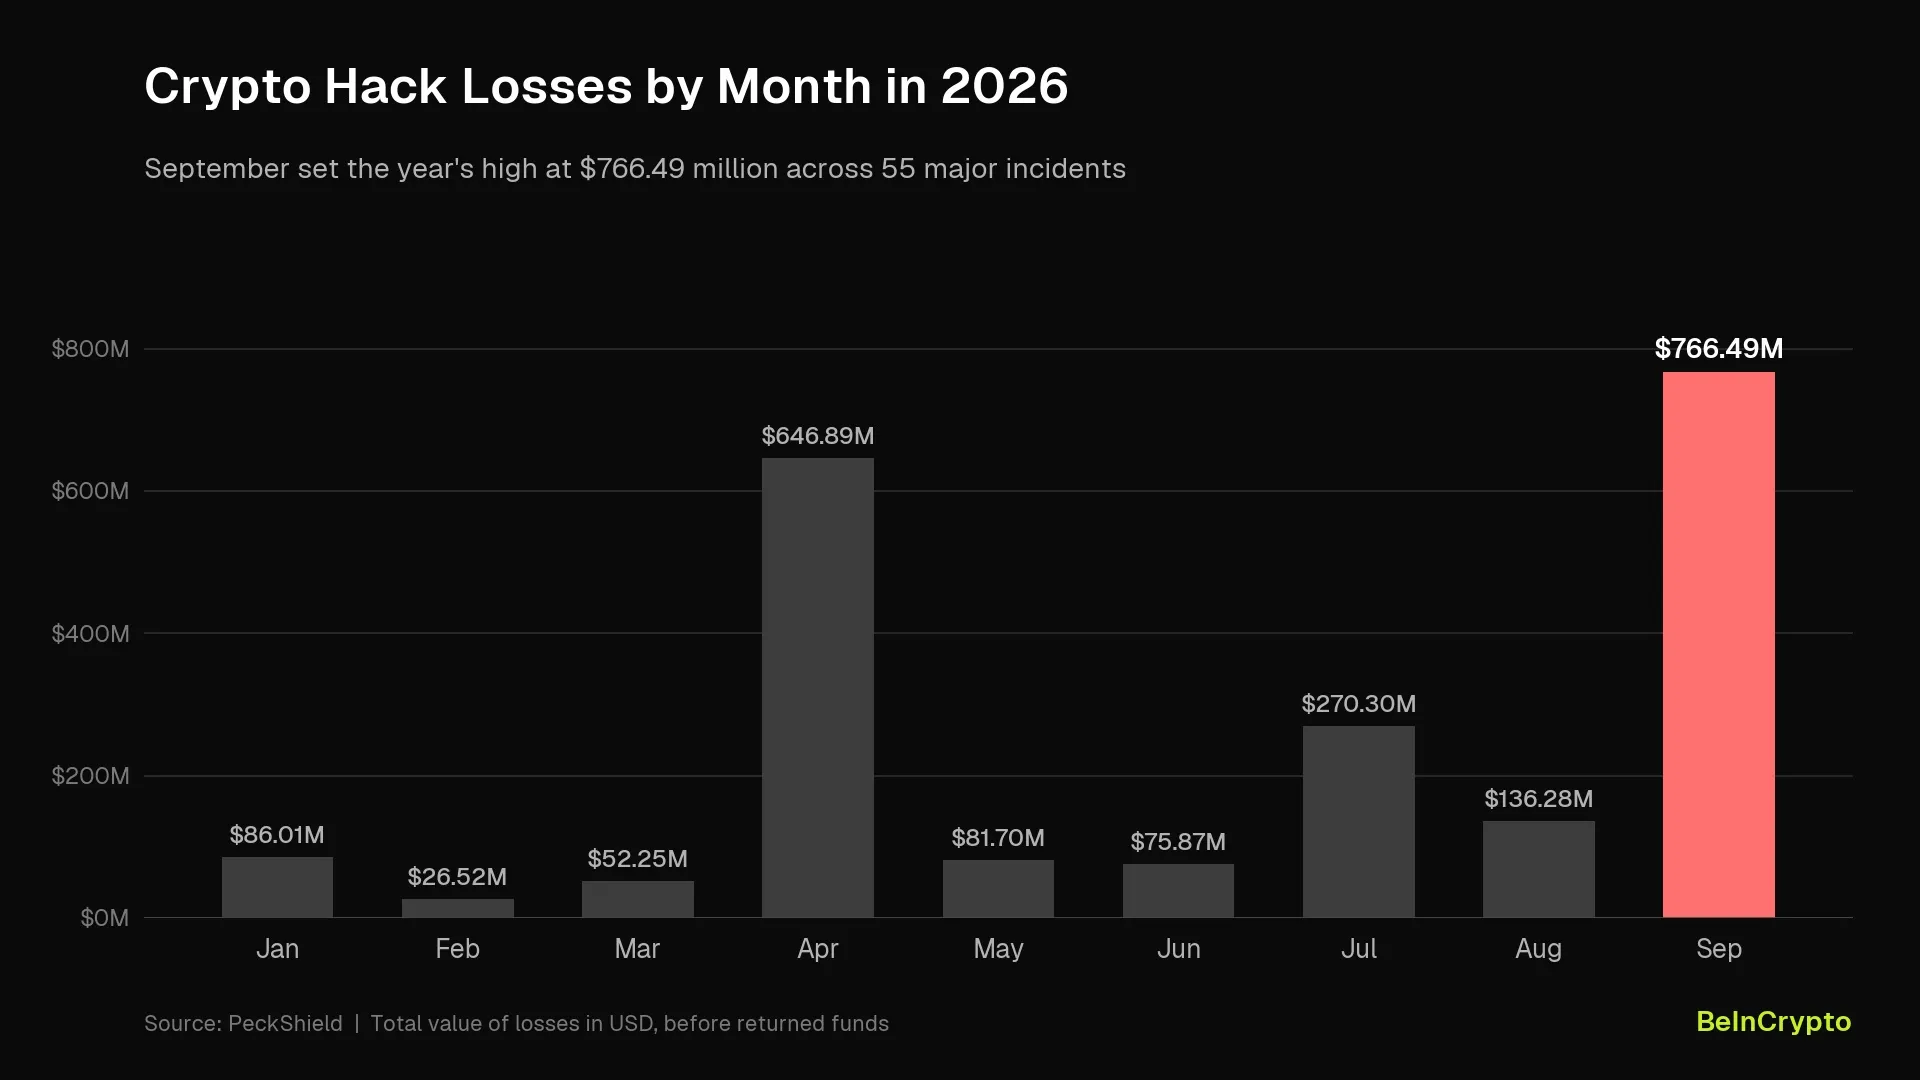
มูลค่าความเสียหายจากการแฮ็กคริปโตในปี 2026 ที่มา: PeckShield/BeInCryptoSlowMist พบหลักฐานการแฮ็ก Bitget ย้อนกลับไปถึงวันที่ 31 สิงหาคม
Bitget ได้เชิญบริษัทด้านความปลอดภัยบล็อกเชน SlowMist เข้ามาตรวจสอบการโจรกรรมจาก hot wallets ซึ่งรายงานความคืบหน้า ณ วันที่ 29 กันยายน ระบุว่าการถูกเจาะเกิดขึ้นล่วงหน้าหลายสัปดาห์ก่อนที่เงินจะถูกขโมยออกไป
กิจกรรมอันตรายที่เร็วที่สุดพบเมื่อวันที่ 31 สิงหาคม โดยผู้โจมตีได้ใช้ประโยชน์จากช่องโหว่ zero-day ซึ่งเป็นบั๊กที่ไม่เคยเปิดเผยมาก่อน ในผลิตภัณฑ์ความปลอดภัยของบุคคลที่สาม นักสืบยังสามารถกู้คืนเครื่องมือถอนเงินเฉพาะจากไฟล์ที่ผู้โจมตีได้ลบไปแล้ว
SlowMist ยังไม่ได้เปิดเผยผู้กระทำผิด แม้ว่า Gracy Chen CEO ของ Bitget จะเคยชี้ไปที่ แฮ็กเกอร์ชาวเกาหลีเหนือที่ต้องสงสัย
สมัครรับข้อมูลช่อง YouTube ของเราเพื่อรับชมผู้นำและนักข่าวแบ่งปันข้อมูลเชิงลึกจากผู้เชี่ยวชาญ